El virus BadPower provoca una sobrecarga de energía que hace que los chips del teléfono se sobrecarguen y se rompan "provocando daños irreversibles"
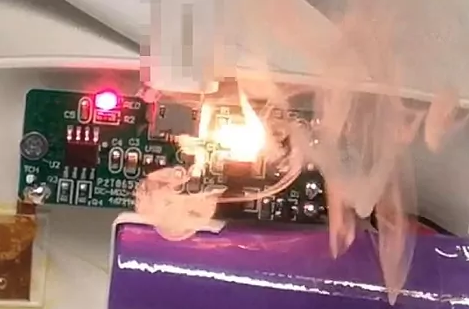
La carga rápida de los móviles está de moda y se ha convertido en uno de los reclamos más habituales de las marcas para promocionar sus productos. Algunas incluso sostienen que son capaces de cargar el 100% de la batería en solo 15 minutos. Sin embargo, esta tecnología en constante desarrollo también ha captado la atención de los hackers, que han encontrado en la misma un gran potencial destructivo.
En este sentido, la gran amenaza para los móviles recibe el nombre de BadPower, un virus que se encarga de modificar el funcionamiento de los sistemas de carga rápida de los teléfonos para destruirlos.
En esencia, este virus se encarga de que cuando el teléfono está enchufado a la corriente se sobrecaliente para dañar sus componentes haciendo que se quemen y llegando incluso a provocar pequeños incendios.
"En la mayoría de los casos, esta sobrecarga de energía provoca que los chips más importantes en el terminal que recibe la carga se rompan y se quemen provocando daños físicos irreversibles", asegura la compañía Tencent en un comunicado.
"En casos excepcionales", prosigue, "los ataques con BadPower pueden también afectar a la seguridad del entorno físico que se encuentra en las inmediaciones del dispositivo".
Pese a que los móviles son el objetivo más preocupante de este virus -son más caros y contienen información sensible- en realidad BadPower podría actuar contra cualquier equipo electrónico que cuente con un sistema de carga rápida y un chip.
ASÍ SE APROVECHA DE LA CARGA RÁPIDA
En esencia, la tecnología de carga rápida presente en los smartphone desde hace años reduce el tiempo que un terminal requiere para cargarse completamente y, en especial, el tiempo que precisa para cargar el primer 50% de la batería. Un proceso que en condiciones normales resulta totalmente seguro pero que con la incidencia de virus como BadPower puede provocar graves daños.
Los investigadores de la empresa Tencent aseguran que el sistema de carga rápida es uno de los procesos que recibe menos atención en el ámbito de la seguridad informática por parte de muchos fabricantes.
De este modo, pueden ocasionarse problemas en los procesos de verificación, corrupción de la memoria o implementación en el protocolo de carga. Unas vulnerabilidades que BadPower podría aprovechar para entrar en el terminal, según recogen desde Europa Press.
"El atacante podría aprovecharse de estos problemas para rescribir el firmware del relacionado con la carga rápida controlando el comportamiento de la fuente de alimentación", advierte un comunicado de Tencent.
De este modo, sería posible alterar el voltaje de la carga hasta niveles muy elevados que terminarían por dañar el móvil y quemar algunos de sus componentes.
Virus BadPower
Los protocolos de carga rápida incluyen no sólo la transmisión de energía sino también la transmisión de datos. Algunos fabricantes han diseñado interfaces en el canal de datos que pueden leer y escribir el firmware incorporado, pero no realizan comprobaciones de seguridad efectivas sobre el comportamiento de lectura y escritura, o hay problemas con las comprobaciones, o hay ciertos problemas de tipo de corrupción de la memoria en la implementación del protocolo de carga rápida.
Al explotar estos problemas, un atacante puede anular el firmware de un dispositivo de carga rápida para controlar el comportamiento de la energía del dispositivo.
En circunstancias normales, un dispositivo de carga rápida suministrará por defecto 5V a un dispositivo alimentado que no soporte la carga rápida. Sin embargo, al reescribir el código en el dispositivo de carga rápida que controla el comportamiento de la fuente de alimentación, este puede introducir hasta 20V a los que reciben sólo 5V, lo que resulta en una sobrecarga de energía.
Voltaje alto, sobrecarga energética
Utilizando BadPower, un atacante puede comprometer un dispositivo como un cargador que soporta la tecnología de carga rápida, haciendo que el dispositivo hackeado emita “un voltaje demasiado alto cuando es alimentado por una fuente de alimentación externa”, lo que causará que los componentes del dispositivo se perforen o se quemen, y puede incluso provocar más riesgos de seguridad para el entorno físico del dispositivo.
Incluso para los dispositivos receptores de carga rápida, el dispositivo de carga maliciosa controlado podría decirle al dispositivo receptor en la negociación de poder que proporcionará 5V, pero en realidad proporcionará 20V.
Todos los productos con problemas de BadPower pueden ser atacados a través de un hardware construido a tal efecto, y un número significativo de ellos también pueden ser atacados a través de puntos finales comunes como teléfonos, tabletas y ordenadores portátiles que soportan el protocolo de carga rápida.
Cómo funciona un ataque con BadPower
Usando un hardware hecho para ello
- El atacante utiliza un dispositivo especial disfrazado de teléfono móvil para conectar el puerto de carga del cargador y piratear el firmware interno del mismo, hackeando el cargador.
- Cuando el usuario utiliza el cargador comprometido para cargar otros dispositivos, el cargador realiza un ataque de sobrecarga de energía en el dispositivo que se está cargando.
Usando un dispositivo hackeado
- Tras hackear un móvil, portátil u otro dispositivo de un usuario, el cibercriminal implanta un programa malicioso con la capacidad de ataque de BadPower en él, convirtiendo el dispositivo terminal en un agente de ataque de BadPower.
- Cuando el usuario conecta el dispositivo al cargador, el programa malicioso del dispositivo invade el firmware interno del cargador.
- Cuando el usuario utiliza el cargador hackeado para volver a cargar el dispositivo, el cargador realizará un ataque de sobrecarga de energía en el dispositivo comprometido.
Daños físicos irreversibles
En su investigación, Tencent Xuanwu Labs probó un número de diferentes dispositivos alimentados y encontró que las consecuencias de la sobrecarga de energía generada por BadPower están relacionadas con el voltaje y la corriente en el momento de la sobrecarga, así como la disposición del circuito, la selección de componentes, e incluso los materiales y la estructura interna de la caja del dispositivo alimentado. Además que "unos pocos dispositivos con buena protección contra sobrecargas no se ven afectados por los ataques de sobrecarga de BadPower".
Sin embargo, en la mayoría de los casos la sobrecarga de energía causa daños físicos irreversibles al hacer que los chips asociados en el dispositivo alimentado se descompongan y se quemen. En casos raros, los ataques de BadPower también pueden afectar a la seguridad del entorno físico que rodea al dispositivo. El daño del chip no puede ser controlado o predicho debido a la sobrecarga de energía. Así que el daño al chip también puede llevar a otras consecuencias secundarias.
Cargadores baratos con problemas
Los productos de carga rápida son baratos y de gran demanda, sobre todo en Asia. Al mismo tiempo, cada vez hay más productos en el mercado con cargadores que soportan la tecnología de carga rápida. Por lo tanto, el número de usuarios afectados por el problema de BadPower es grande, y “si el problema no se resuelve, el número de usuarios afectados aumentará”.
Durante la investigación, el laboratorio de Xuanwu encontró que hay al menos 234 dispositivos de carga rápida en el mercado. El laboratorio Xuanwu analizó 35 de ellos y encontró que al menos 18 de ellos tienen el problema de BadPower, que involucra a 8 marcas. 11 de ellos pueden ser atacados a través de dispositivos digitales que soportan la carga rápida.
Al mismo tiempo, Tencent Labs investigó 34 fabricantes de chips de carga rápida y encontró que al menos 18 de ellos producen chips con la capacidad de actualizar el firmware después de que se fabrica el producto final. Usar estos chips para diseñar y fabricar productos sin tener en cuenta los problemas de seguridad puede llevar a BadPower.
Arreglar el problema con una actualización
La mayoría de los problemas de BadPower se pueden arreglar "actualizando el firmware del dispositivo". Según la situación, los fabricantes de dispositivos pueden "adoptar medidas para resolver los problemas de BadPower en los productos vendidos", como ayudar a los usuarios a actualizar el firmware de sus dispositivos de carga a través de los puntos de servicio ,o actualizar el firmware de sus dispositivos de carga lanzando parches de seguridad para los dispositivos.
Descubierto hace varios meses, Genbu Labs informó del problema de seguridad a la CNVD el 27 de marzo pasado y está “trabajando activamente con los proveedores pertinentes para empujar a la industria a tomar medidas para hacer frente a la cuestión BadPower y trabajar con la industria para acelerar el desarrollo de normas de seguridad pertinentes”.